邮箱登录的钱包,和助记词钱包差在哪
Polymarket 这次出问题的入口,是很多人以为“更安全”的那种钱包:不用抄十二个单词,输入邮箱、收个验证码,就能在以太坊上持有资产、下单、结算。它由钱包基础设施服务商 Magic Labs 提供,业内通常叫 MPC 钱包或邮箱钱包。
要理解风险从哪来,得先分清两类东西。第一类是自持钱包,私钥在你设备上生成、在你手上,丢了没人能帮你找回;第二类是托管式或半托管式钱包,私钥被拆成多个分片,分别由用户端和服务商端保管,签名时两边各出一半。邮箱钱包属于第二类,验证码只是“证明你是这个邮箱的主人”,真正能动资产的是背后的密钥分片和签名服务。
所以这类产品天然把“身份验证”和“资产控制权”绑在了一起。验证层被攻破,资产控制权跟着走。用助记词的钱包不存在这个问题,因为没有哪台服务器握着你的签名能力;代价是丢助记词就等于丢钱,也没有客服。两种设计各有明确的取舍,不是谁绝对更安全。
漏洞发生在认证层,2FA 为什么没拦住
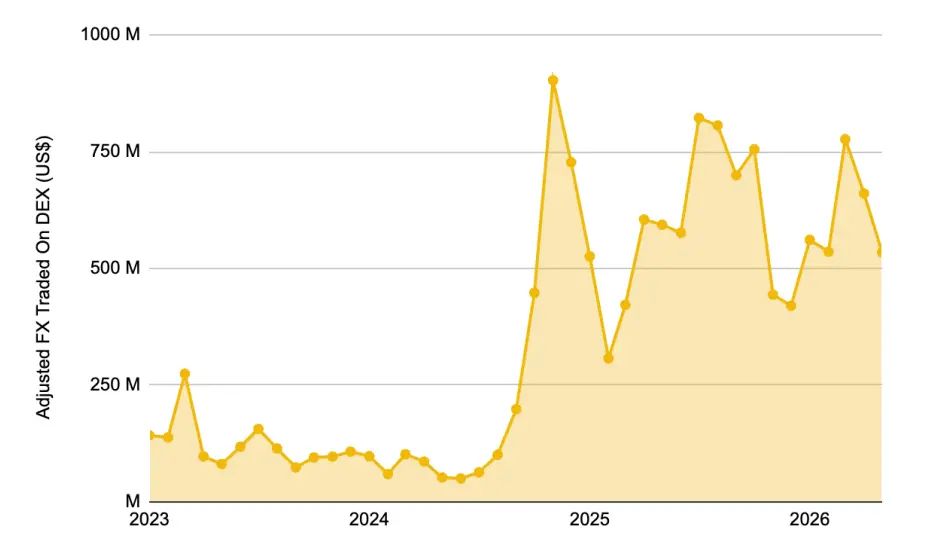
事后官方在 Discord 的说法是:发现一个与第三方服务供应商相关的漏洞,已经修复,受影响用户“仅占极少数”,会主动联系。没有公布受害人数,也没有公布损失金额。按 Polymarket 2025 年单月动辄数十亿美元的成交规模推算,“极少数”对应的绝对金额也可能不小,这也是社群追问事后报告的原因。
链上追踪工具 Lookonchain 随后把矛头指向 Magic Labs。攻击路径的关键点在于:恶意方拿到的不是某个用户的验证码,而是认证层本身的缺陷,绕过了身份校验这一步。用户即使开了邮箱二次验证,验证的是“登录动作”,而签名请求走的是另一条链路——当签发钱包控制权的环节本身被利用,二次验证就像一个只守前门、后门却开着的小区门禁。
还有一个细节值得注意:事发当时并没有可疑链接在社交平台流传。这跟常见的钓鱼盗号完全不同——钓鱼需要用户主动点、主动签,而这次受害者什么都没做,账户余额就被清空。这也是它被拿来当“单点风险”案例的原因:风险不在终端用户的操作习惯上,而集中在一个被大量平台复用的基础设施上。
资金流向方面,链上记录显示黑客地址在短时间内把资产拆分,并经过多层混币处理,追查难度明显上升。对普通用户来说,这意味着一件事:一旦资产离开钱包,追回概率很低,事后补救的空间远小于事前隔离。
“单点风险”在 Web3 里指什么
单点风险不是新概念,运维领域一直用它描述“一个组件挂掉,整条链路瘫痪”。放到链上场景,含义多一层:同一套钱包或签名服务被很多前端产品接入,一旦这套服务出问题,所有接入方同时受影响,而用户往往并不知道自己用的其实是同一家的东西。
Polymarket 引入邮箱钱包的动机很实际——降低门槛。预测市场要的是大量非技术用户参与,让每个人先学助记词保管,转化率会掉一大截。但把门槛降下来,等于把安全责任从用户转移到服务商身上。用户省了学习成本,也失去了对私钥的直接掌控。这笔交易划不划算,取决于你放多少钱在里面。
值得注意的是,同一天安全公司 Slow Mist 还提示 GitHub 上出现恶意的 Polymarket 策略参考机器人,专门针对自己写交易脚本的玩家,会读取本地配置文件并把私钥外传。这跟 Magic Labs 的漏洞没有直接关系,但两件事撞在一起,说明风险面不止一个方向:一头是托管基础设施,一头是用户自己下载的第三方工具。
什么场景适合邮箱钱包,什么场景不适合
适合的情况比较清楚:小额、高频、以体验为主。比如你只是想试试预测市场的产品逻辑,放几十美元进去下几单,邮箱钱包的便利性明显高于助记词钱包,出问题的损失也可控。不适合的情况同样清楚:金额较大、长期持有、把它当成主要资产存放地。这类需求应该用自持钱包,私钥离线保存,签名在本地完成,不依赖任何服务商的在线认证。判断标准可以很直接——如果这笔钱丢了会影响你的生活,就不该放在需要第三方认证才能动用的钱包里。
还有一个常被忽略的动作:定期检查你在各平台用的是哪种钱包、绑定的是哪个地址。很多人同时开了好几个产品,记不清哪个地址是邮箱生成的、哪个是自持的。把资产按“托管/非托管”分开存放,出问题时损失就被限制在一侧,不会全盘暴露。至于平台方该不该公开事后报告、该不该披露受影响规模,这是行业透明度的问题,短期内不会有统一答案;用户能做的是自己先把钱分层。